क्या राजस्थान पुलिस का डेटा साइबर अटैकर्स के पास पहुंच गया है?
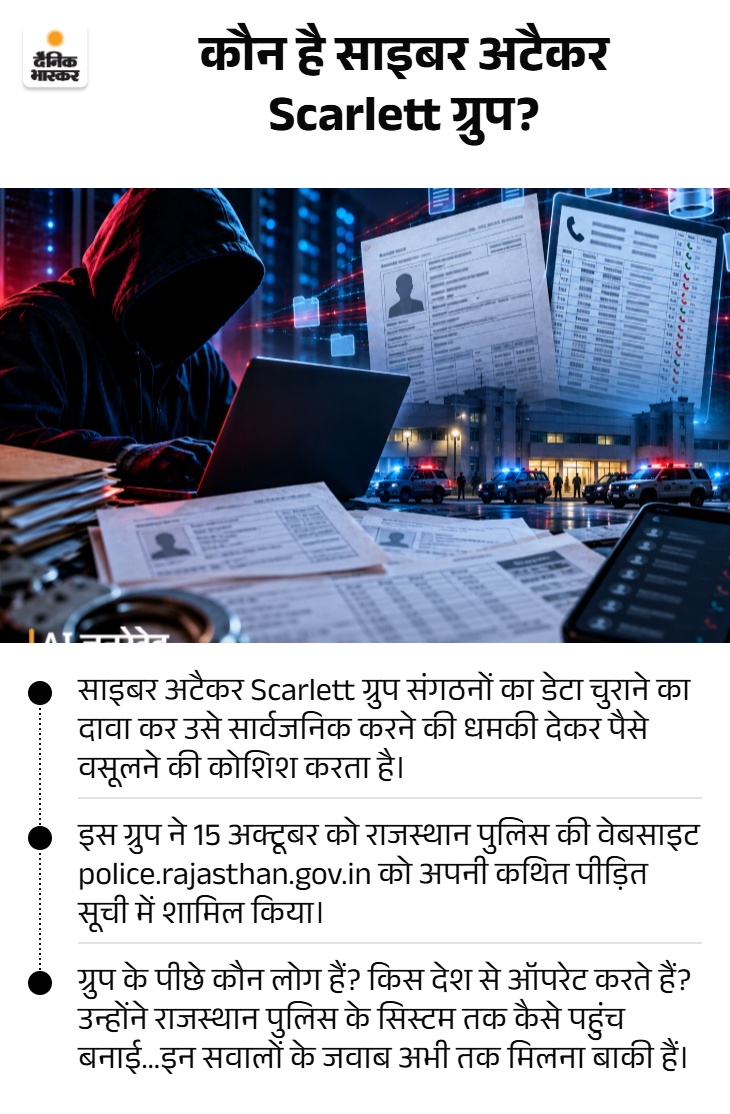
ये सवाल इसलिए क्योंकि Scarlett group नाम के साइबर अटैकर ग्रुप ने अपने पास राजस्थान पुलिस का डेटा होने का दावा किया है। दावा साबित करने के लिए FIR और कॉल डिटेल रिकॉर्ड (CDR) की कॉपी भी शेयर की है।
साइबर अटैकर्स ने 5,926 मेलबॉक्स, 86.3 लाख ईमेल, 7.83 लाख से ज्यादा अलग-अलग ईमेल एड्रेस, 70,301 पहचान रिकॉर्ड और 59,460 मोबाइल नंबर होने का दावा किया गया।
मामला सामने आने के बाद राजस्थान साइबर टीम और डीओआईटी ने टेलीग्राम के जरिए के जरिए संपर्क कर 100 से 200 डॉलर में अटैकर्स पर सेटलमेंट का दवाब भी बनाया गया, ताकि उनकी मंशा जान सकें, लेकिन सहमति नहीं बनी।
राजस्थान पुलिस की साइबर टीम मामले की जांच कर रही है।
डेटा के गलत इस्तेमाल का डर
- भेज सकते हैं फर्जी ईमेल : एक्सपट्र्स का कहना है कि अगर डेटा लीक का दावा सही है और इनमें वास्तविक और संवेदनशील रिकॉर्ड शामिल हैं तो उसका इस्तेमाल फर्जी ईमेल भेजने, लोगों को ठगी के जाल में फंसाने या सरकारी अधिकारियों के नाम पर संदेश भेजने में किया जा सकता है।
- बना सकते हैं फर्जी आईडी: यदि पहचान से जुड़े दस्तावेज या लॉगिन की जानकारी बाहर गई है तो अपराधी फर्जी पहचान बनाने या खातों में अनधिकृत प्रवेश की कोशिश कर सकते हैं। हालांकि अभी यह स्पष्ट नहीं है कि कथित डेटा में कितने आम नागरिकों की जानकारी है और कितने रिकॉर्ड सरकारी कर्मचारियों से जुड़े हैं? कितने रिकॉर्ड पुराने या दोहराए गए हैं।
- सरकारी सिस्टम में सेंध : अगर अपराधी किसी सरकारी कर्मचारी का ईमेल या पासवर्ड हासिल कर लेते हैं, तो वे उस खाते में मौजूद दस्तावेजों तक पहुंचने की कोशिश कर सकते हैं। यदि उसी पासवर्ड का इस्तेमाल दूसरे सिस्टम में भी किया गया हो और वहां अतिरिक्त सुरक्षा न हो, तो दूसरे खातों पर भी खतरा बढ़ सकता है। किसी सिस्टम तक पहुंच मिलने के बाद अपराधी अपनी पहुंच के अनुसार रिकॉर्ड डाउनलोड कर सकते हैं और बाद में उन्हें बेचने या सार्वजनिक करने की धमकी दे सकते हैं।
- सिस्टम लॉक कर सकते हैं : रैनसमवेयर हमलों में अपराधी डेटा चुराने के साथ कंप्यूटर सिस्टम को लॉक भी कर सकते हैं। फिर वे सिस्टम खोलने या डेटा सार्वजनिक न करने के बदले रकम मांगते हैं। हालांकि, राजस्थान पुलिस के इस मामले में हमला किस तरीके से हुआ, इसकी अभी पुष्टि नहीं हुई है।
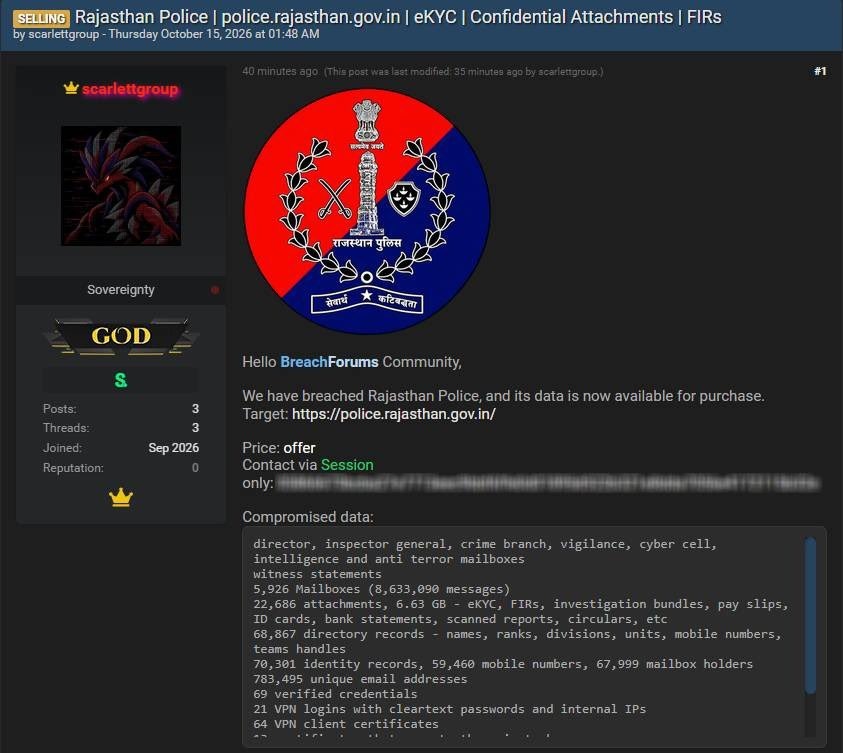
सोशल मीडिया पोस्ट में पुलिस का डेटा लीक होने का दावा किया गया।
पुलिसकर्मियों को फोन-लैपटॉप के पासवर्ड बदलने के निर्देश
साइबर अटैकर्स ने राजस्थान सरकार के सूचना प्रौद्योगिकी एवं संचार विभाग (DoIT&C) से जुड़े डेटा की बिक्री का दावा भी किया गया है।
दावे के अनुसार, इसमें राजस्थान के वरिष्ठ अधिकारियों के 1,065 मेलबॉक्स, 69 लॉगिन क्रेडेंशियल, 21 VPN लॉगिन और 64 VPN सर्टिफिकेट भी शामिल हैं।
अटैकर्स ने राजस्थान पुलिस की FIR और CDR की कॉपी भी शेयर की है। इसी के बाद राजस्थान के सभी पुलिसकर्मियों को तुरंत प्रभाव से अपने ईमेल पासवर्ड चेंज करने और लैपटॉप मोबाइल को अपडेट करने के निर्देश दिए गए हैं।
14 अक्टूबर को इस संबंध में एडवाइजरी जारी की गई थी।
अब दिल्ली की टीम करेगी जांच
साइबर डीआईजी शांतनु कुमार ने बताया कि मामले की जानकारी Computer Emergency Response Team(CERT-In) को दे दी गई है। शुक्रवार को दिल्ली से टीम राजस्थान आएगी और इसके बाद पूरा मामला उसे सौंप दिया जाएगा।
जांच में यह पता लगाना अहम होगा कि क्या किसी सरकारी सिस्टम में अनधिकृत प्रवेश हुआ, FIR और CDR की कॉपी कहां से हासिल की गई, कितने रिकॉर्ड प्रभावित हुए और क्या अन्य संवेदनशील डेटा भी बाहर गया है।